3. Les agents privés SolidPing : surveiller ce que le cloud ne peut pas atteindre
DocumentationLes workers cloud ne peuvent pas atteindre une base de données sur un réseau privé, un hôte accessible seulement par VPN ou un segment isolé. Les emplacements privés règlent ce problème : vous faites tourner un agent SolidPing dans votre réseau, et il exécute les contrôles pour vous.
Dans cette vidéo, vous créez un emplacement privé, générez un jeton d'enrôlement à usage unique, démarrez un agent et lancez un contrôle depuis celui-ci. L'agent ouvre lui-même une connexion WebSocket sortante, donc aucun port entrant n'est nécessaire. Il peut seulement prendre des tâches et envoyer des résultats, et les secrets des contrôles réservés aux emplacements privés sont chiffrés avec les clés des agents : le serveur ne peut pas les déchiffrer.
Étapes
Ouvrir « Emplacements privés »
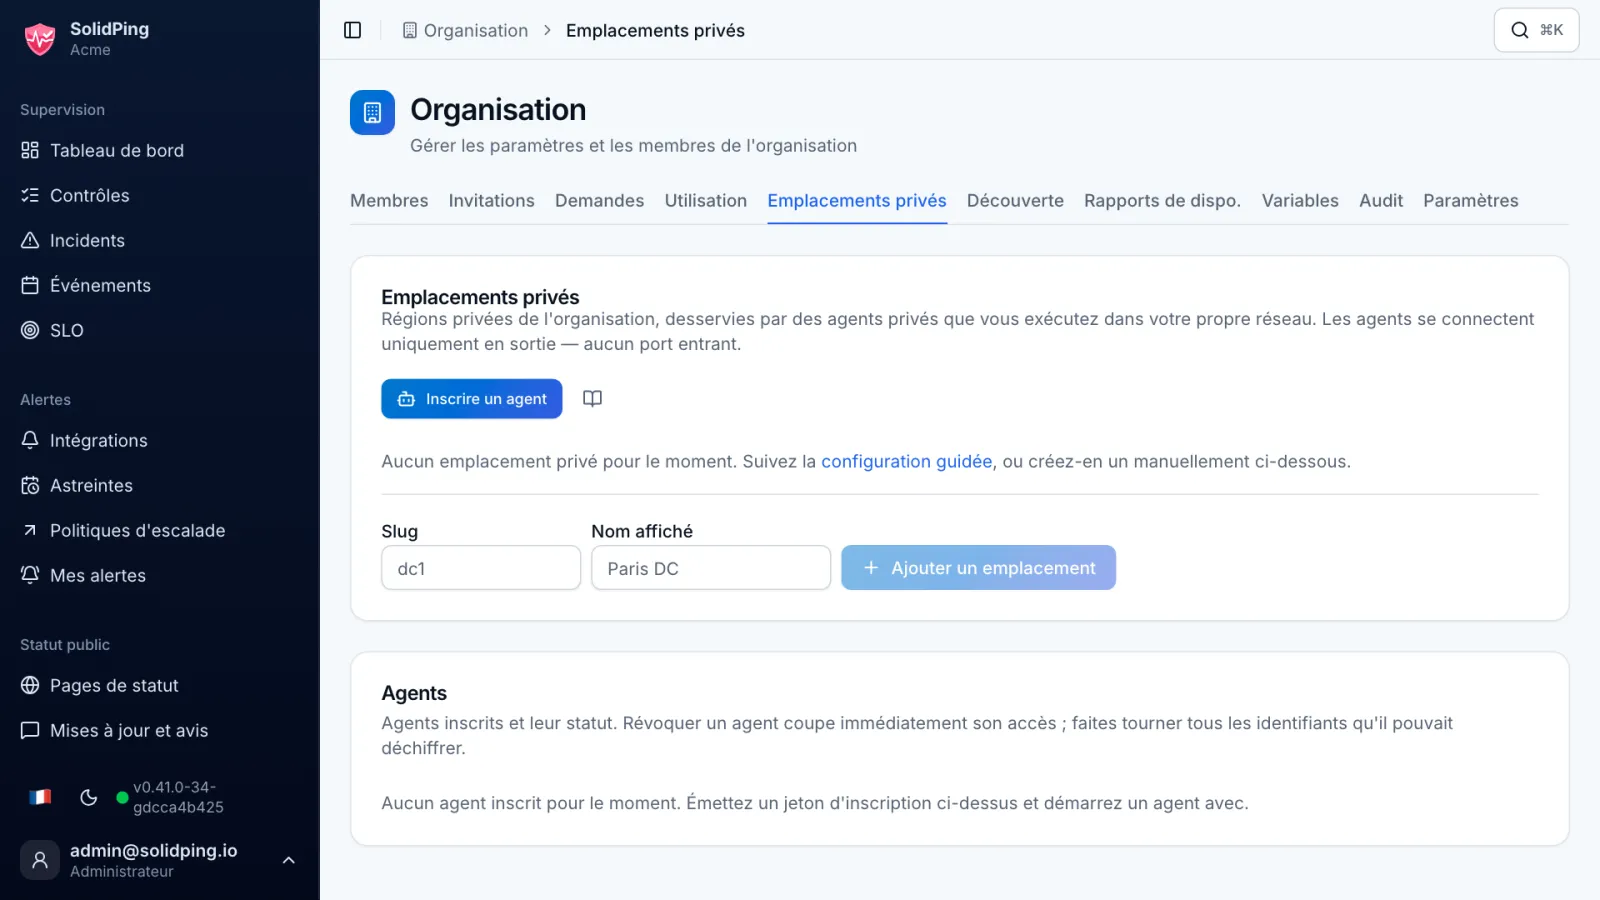
Dans les paramètres de l'organisation, ouvrez « Emplacements privés ». Ils sont servis par des agents installés dans votre propre réseau, pour les hôtes que les workers du cloud ne peuvent pas atteindre.
Ajouter un emplacement
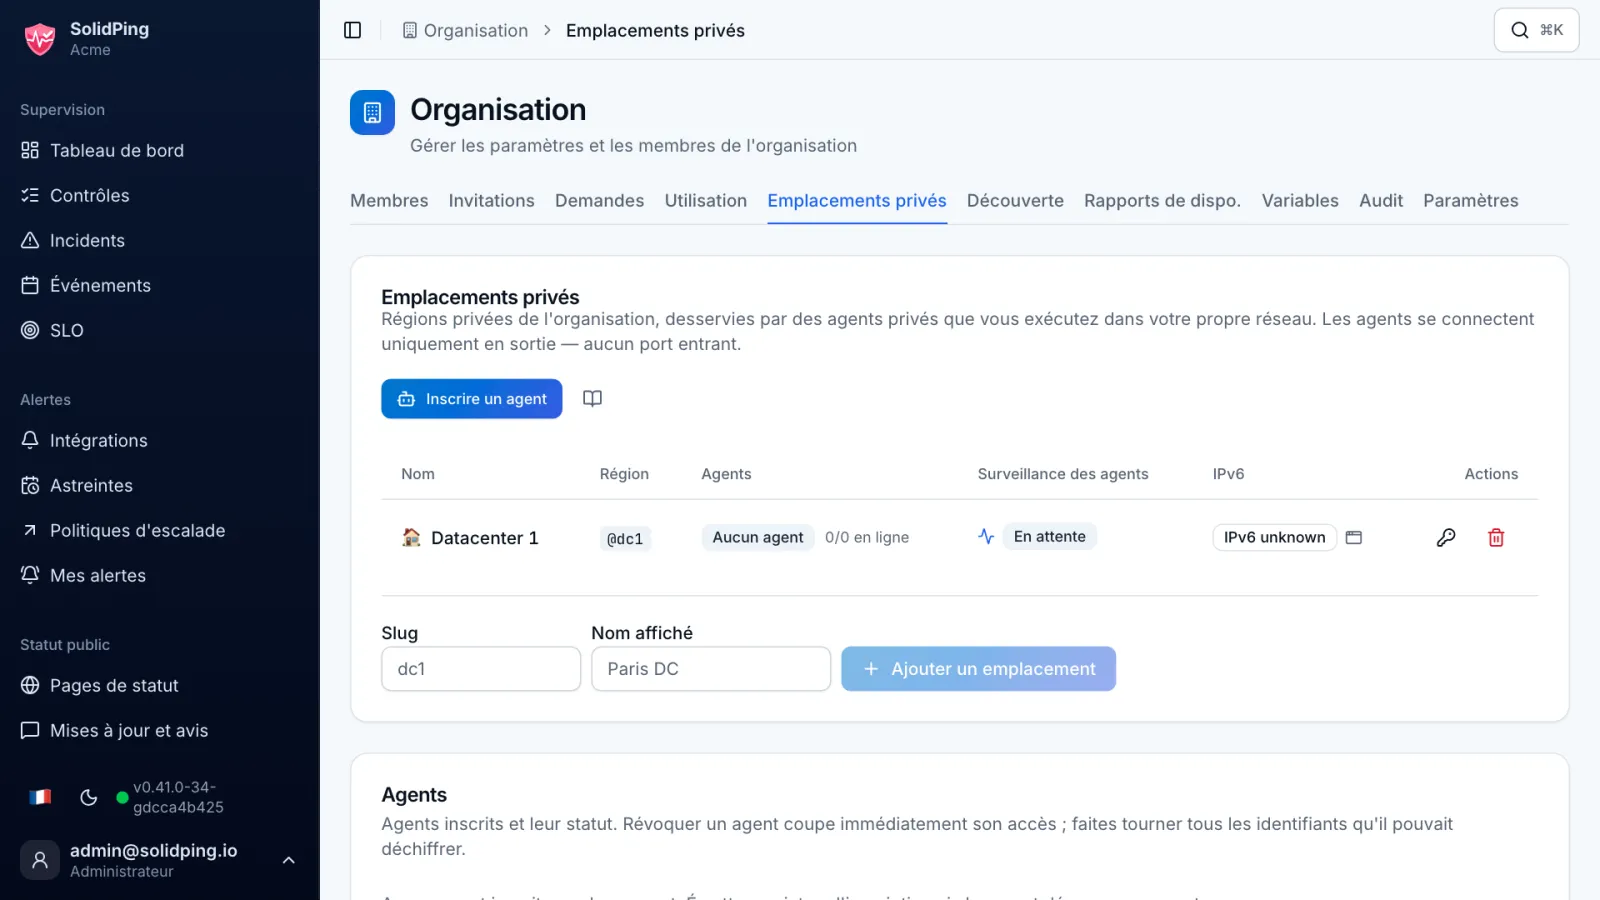
Cliquez sur « Ajouter un emplacement » et donnez-lui un nom court, ici dc1. Seuls vos agents peuvent servir cette région.
Émettre un jeton d'inscription
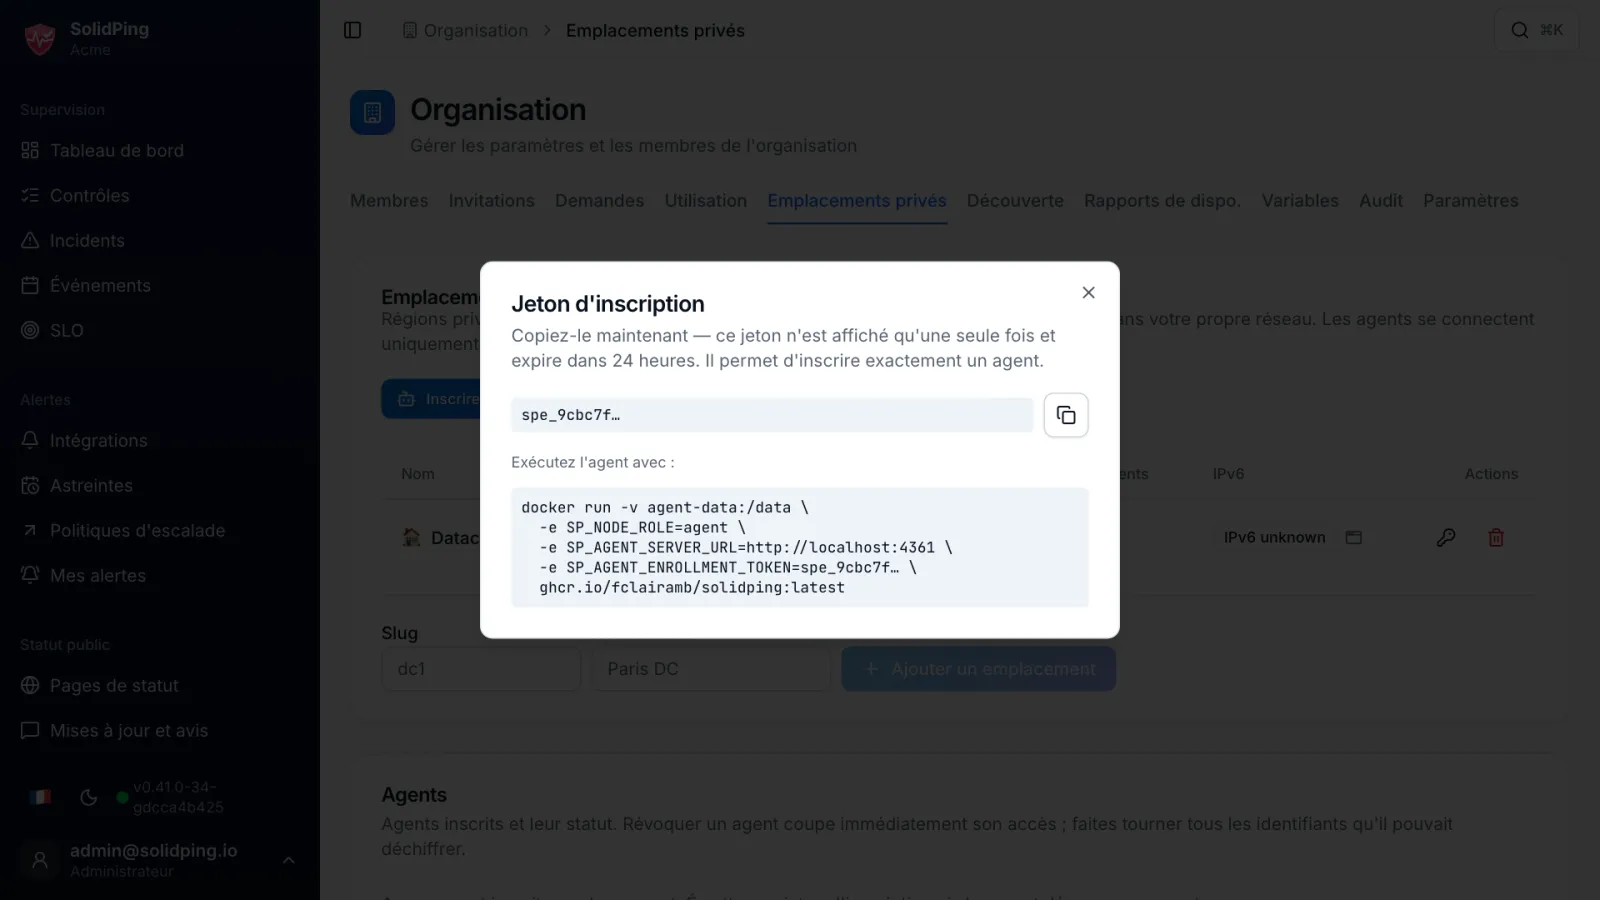
Cliquez sur « Nouveau jeton d'inscription » sur la ligne de l'emplacement. Le jeton n'est affiché qu'une fois, sert à un seul agent, et le serveur n'en garde que l'empreinte.
Démarrer l'agent
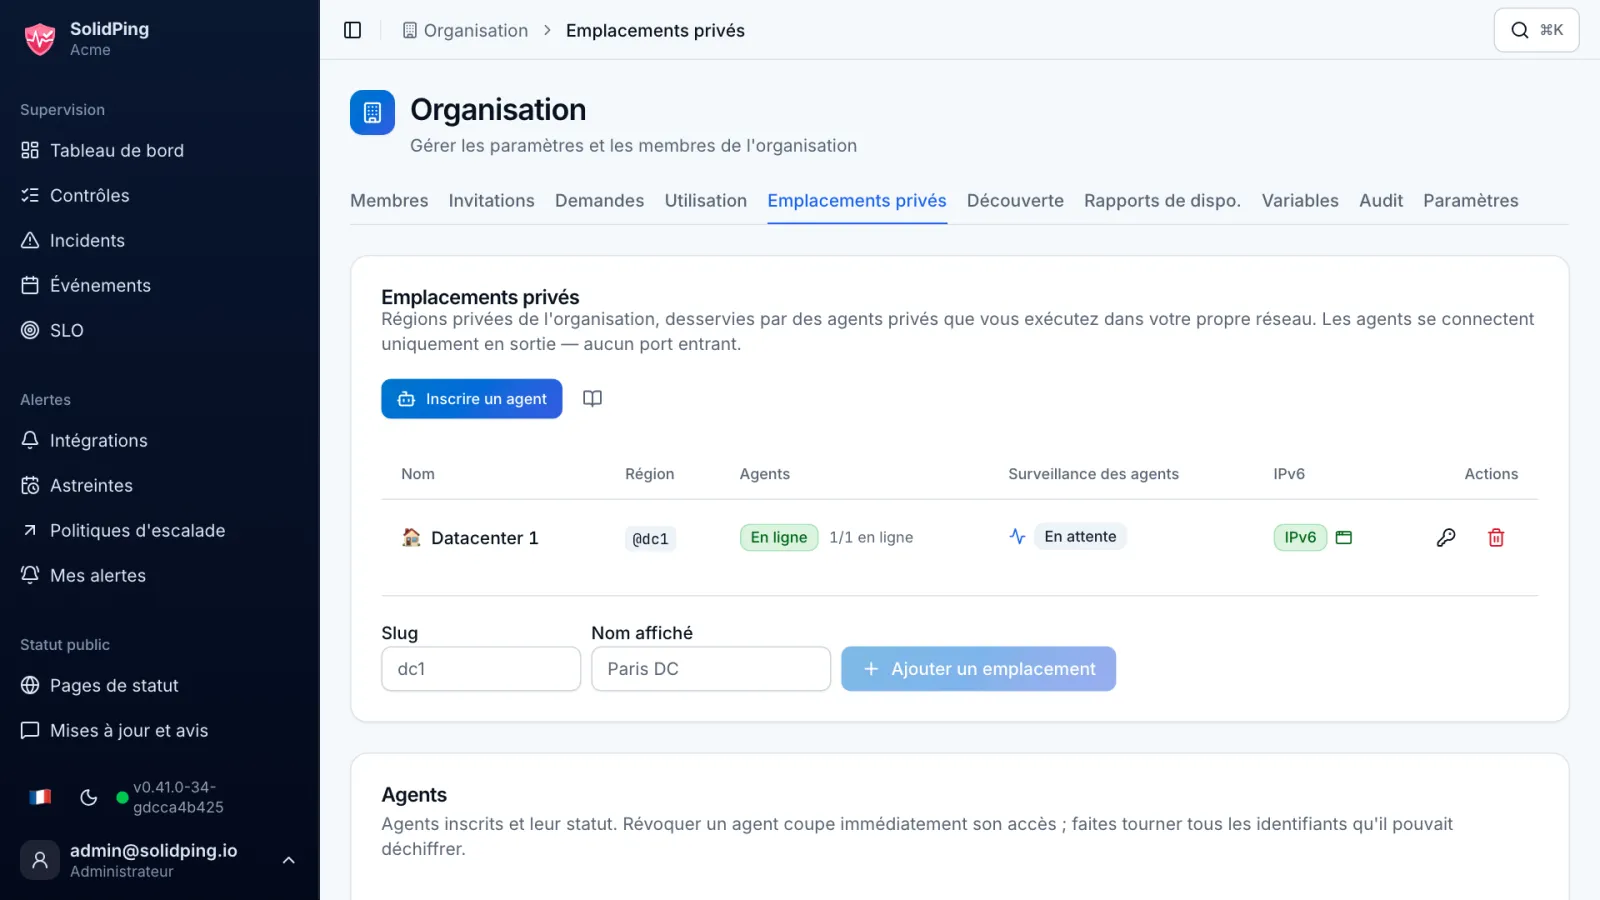
Lancez le même binaire SolidPing en mode agent avec le jeton. Il se connecte à SolidPing en WebSocket : aucun port entrant à ouvrir, aucun VPN. L'emplacement passe « En ligne ».
Surveiller un hôte privé
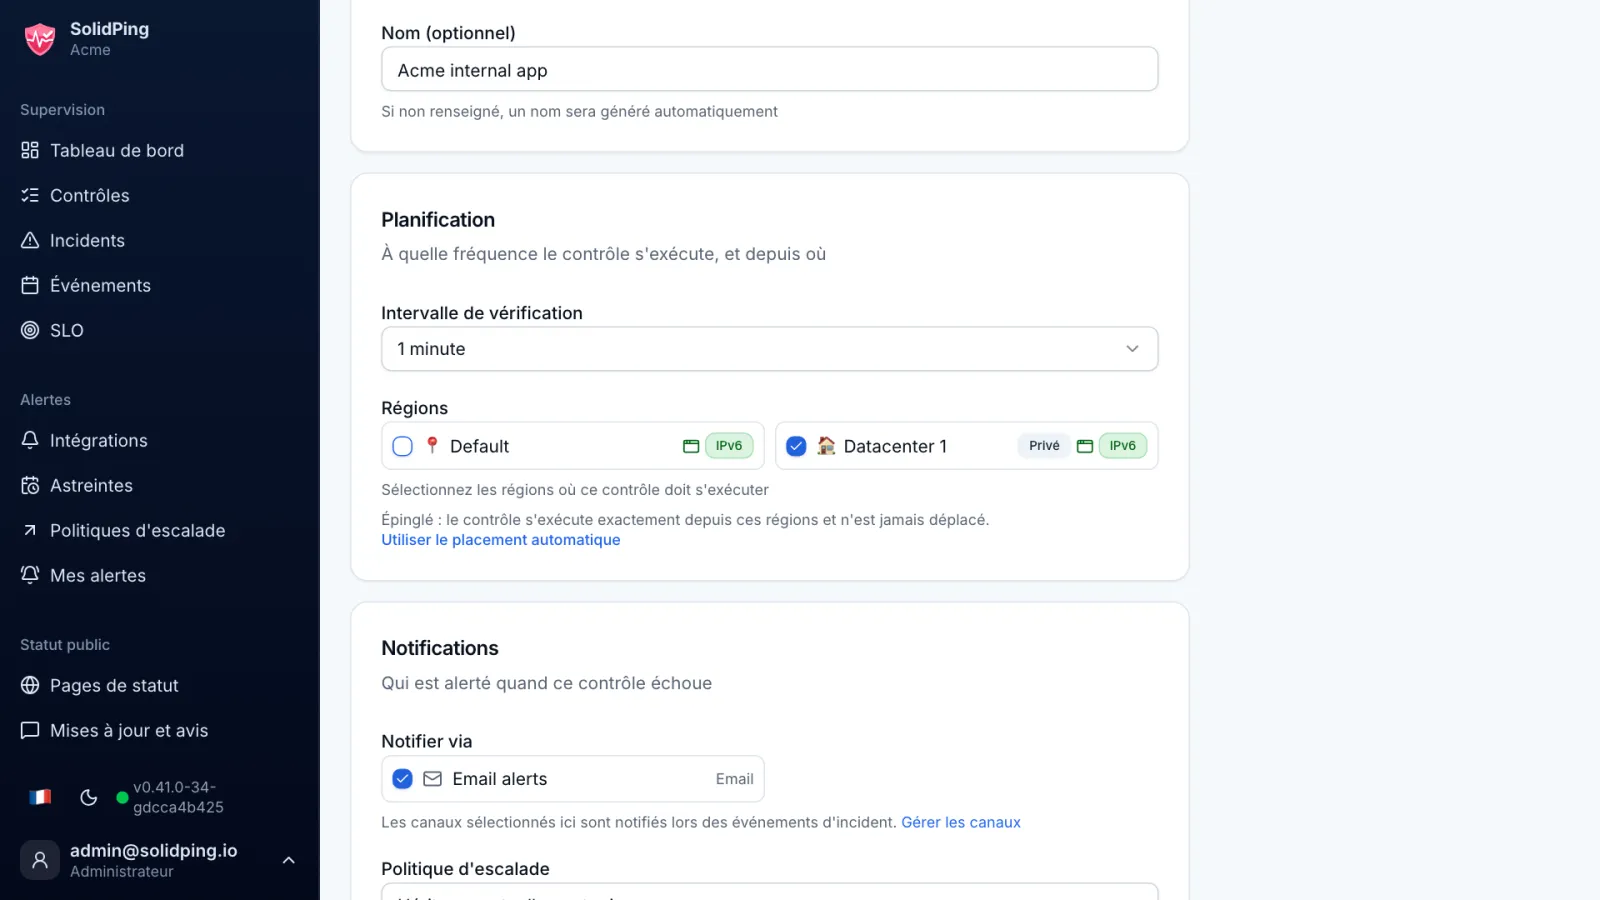
Créez un contrôle sur une adresse interne et choisissez dc1 comme région. L'agent prend la tâche et renvoie le résultat.
Lire les résultats
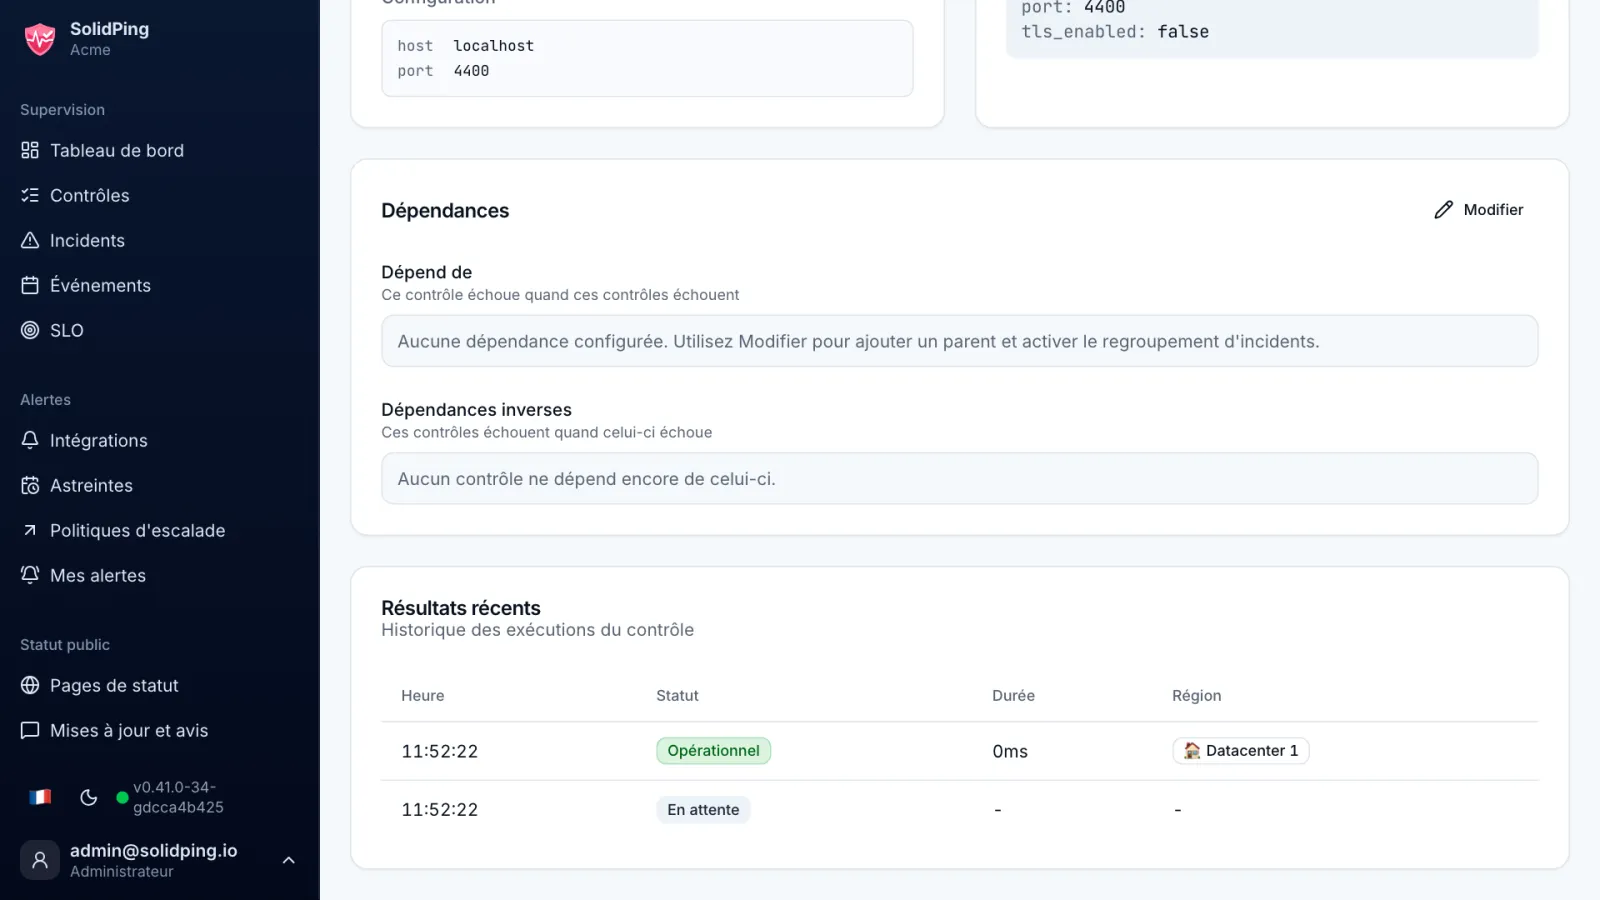
L'historique affiche les résultats venus de dc1. L'agent peut seulement prendre des tâches et envoyer des résultats, et les secrets des contrôles privés sont scellés pour l'agent : le serveur ne peut pas les lire.